沒收到OTP,10萬元怎麼還是不見了?
11月初,永豐銀行發生大規模異常轉帳事件,影響418名客戶、涉及427筆交易,金額超過4,000萬元,後續已全數返還客戶款項。雖然此案屬於銀行端系統安全事件,與手機遭植入惡意程式的情況不同,卻讓外界更加關注數位金融交易的安全問題。
更讓人不安的是,後續部分異常交易個案中,當事人表示自己沒有操作網銀,也沒收到OTP驗證簡訊,但銀行紀錄卻顯示交易已通過OTP、密碼或生物辨識驗證。
洪雪珍沒收到驗證碼,一查竟冒出60多筆盜刷
作家洪雪珍近日在社群分享自己的經驗。她曾在台灣電商平台購物,結帳時沒有收到簡訊驗證碼,當下雖覺得有些奇怪,卻沒有特別放在心上。直到後來查帳,才驚覺信用卡竟出現60多筆自己從未消費過的交易紀錄。
由於沒有及時發現異常,最後銀行僅退回部分款項。這段經歷也讓她有感而發,很多人總覺得查帳是一件要特別找時間做的事,但現在打開手機銀行App或信用卡App,看一下最近幾筆轉帳與刷卡紀錄,其實只需要幾分鐘。在不少案例裡,最早發現異常的往往不是銀行,而是帳戶主人自己。
OTP去哪了?2種手法讓驗證碼先落入詐騙手中
根據提醒,OTP雖然是重要的交易驗證機制,但並非萬無一失。目前常見的手法主要有兩種:
第一種:手機木馬攔截驗證碼
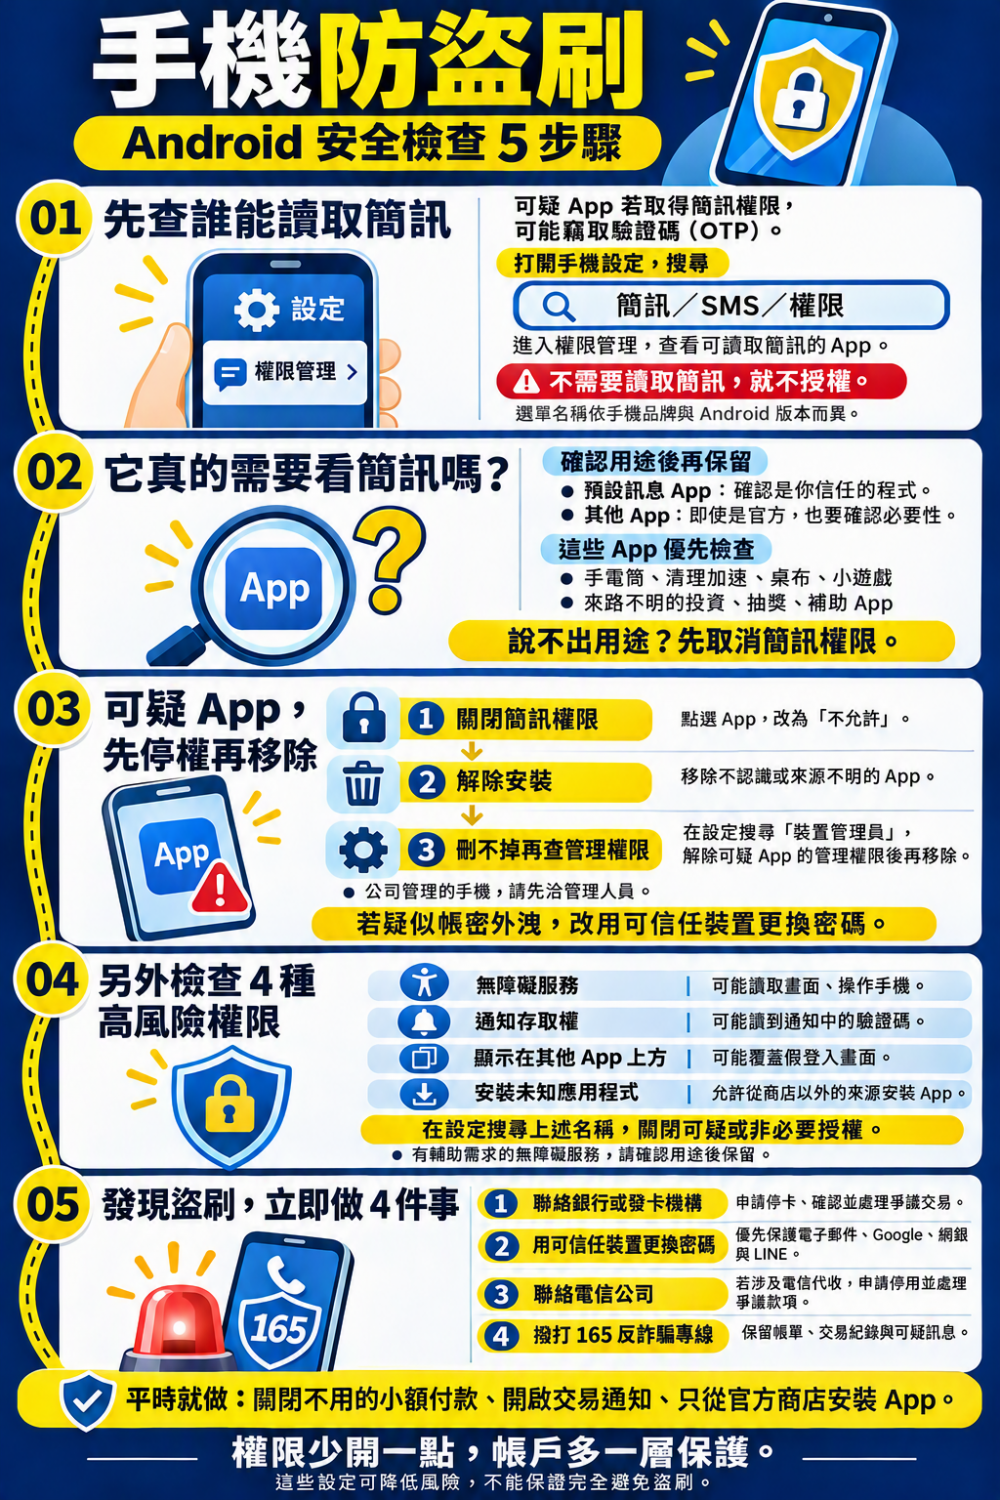
若民眾誤點不明連結,或安裝來路不明APP,手機可能遭植入惡意程式。尤其Android手機若授權APP讀取簡訊、通知存取或無障礙服務功能,惡意程式便可能讀取銀行傳送的驗證訊息。
換句話說,當OTP送進手機時,駭客可能比使用者更早看到驗證碼。
從被害人的角度,就會變成:「我根本沒收到OTP,但交易卻完成了。」
第二種:即時轉用OTP
另一種情況則是民眾親手把驗證碼交給詐騙集團。例如歹徒假冒銀行、物流公司、ETC或電商平台,傳送釣魚簡訊。當民眾進入假網站後,輸入信用卡資料及OTP驗證碼,詐騙集團便可能同步在另一端完成付款或綁定行動支付。
OTP沒有被破解,而是被「即時轉用」。
刑事局曾公布案例,有民眾誤信假冒遠通電收的欠費通知,輸入信用卡資料與驗證碼後,短時間內就遭盜刷約15萬元。
別再笑老人!最容易被盜刷的是這5種人
這次風波,網路上有人戲稱,這波盜刷專挑「老人和懶人」下手。不過,高風險族群其實與年齡無關,而是包括:
● 長期不更新手機系統的人
● 不清楚APP權限設定的人
● 習慣下載來路不明APP的人
● 經常點擊陌生連結的人
● 收到更新通知卻一直忽略的人
不論是Android或iPhone,系統更新都包含安全漏洞修補。駭客往往會研究已公開的漏洞資訊,再尋找尚未更新的裝置作為攻擊目標。
銀行存款、信用卡想保住,先做好這6件事
1、定期檢查APP權限
2、只從Google Play、App Store下載APP
3、定期更新手機系統
4、開啟銀行與信用卡即時交易通知
5、定期查看帳戶與信用卡明細
6、關閉不常使用的網銀轉帳功能
若發現不明交易,應立即聯絡銀行、撥打165反詐騙專線及110報案,並保留交易紀錄與相關截圖。警方也提醒,切勿相信網路上宣稱可「付費追回款項」的個人或業者,以免掉入二次詐騙陷阱。
本文不授權媒體夥伴
